Ciberataque masivo a supermercados en Europa: hackean sistemas de frío y destruyen toneladas de alimentos
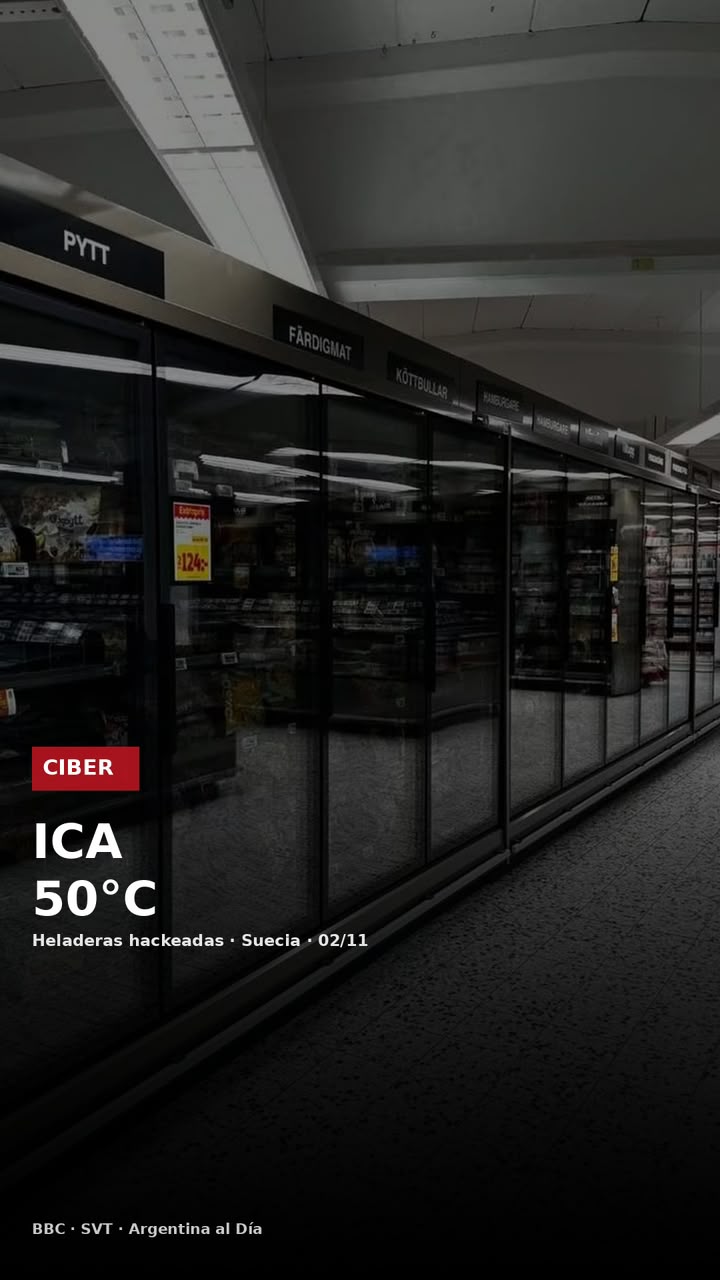
Un ciberataque de alcance europeo ha puesto en jaque la infraestructura operativa del sector minorista. Diversas cadenas de supermercados en Suecia, Bélgica, Luxemburgo, Países Bajos, Irlanda y Estonia sufrieron fallos masivos en sus sistemas de refrigeración y congelación. Como consecuencia, las temperaturas de las heladeras industriales se dispararon, provocando la pérdida total de mercadería refrigerada.
El incidente ha encendido las alarmas sobre la vulnerabilidad del Internet de las Cosas (IoT) y los sistemas de Tecnología Operativa (OT) en sectores de consumo básico.
Heladeras a 50°C: el impacto de la falla en los comercios
El ataque alteró de forma remota los parámetros de temperatura de los equipos comerciales. De acuerdo con informaciones de medios locales como SVT y Sveriges Radio, varias sucursales en Suecia sufrieron daños críticos:
-
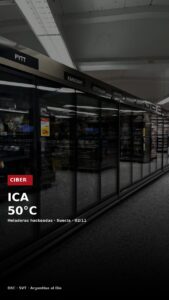
ICA Suecia: La cadena confirmó incidentes fuera de su red central. Sucursales como las de Sjöbo, Böda y Mörlunda sufrieron congeladores que alcanzaron entre 50 °C y 55 °C, destruyendo miles de productos.
-
Coop Suecia: Reportó afectaciones en entre seis y siete tiendas, aunque aseguró que la situación fue rápidamente contenida.
-
Afectación europea: Alrededor de 40 tiendas de Delhaize en Bélgica y Luxemburgo experimentaron fallas similares.
El fabricante de sistemas de refrigeración Sabcobel señaló que los evaporadores fueron forzados de manera remota al modo de descongelación (defrost), replicando un patrón identificado previamente en comercios de Francia.
Consecuencias operativas: Numerosos locales tuvieron que cerrar temporalmente o reabrir con stock limitado, registrando pérdidas económicas millonarias en inventario.
Vulnerabilidades en la tecnología operativa (OT)
Las autoridades de ciberseguridad han comenzado a intervenir. John Billow, representante del Centro Nacional de Ciberseguridad de Suecia (NCSC), advirtió que la exposición de la tecnología operativa (OT) a redes públicas exige la aplicación inmediata de parches de seguridad y el aislamiento de este tipo de dispositivos.
Hasta el momento, ningún grupo de ciberdelincuentes se ha atribuido la autoría del ataque y no existe una confirmación oficial sobre los responsables. Tampoco se ha publicado un informe consolidado sobre el monto global de las pérdidas corporativas.
Ciberriesgo y mercado: la visión de los analistas
La noticia generó un intenso debate en plataformas digitales sobre la evolución del ciberriesgo. En la red social X, el analista @ferminrp advirtió que este tipo de incidentes solían dirigirse únicamente a exchanges, empresas fintech o infraestructuras gubernamentales, pero que hoy en día «ahora ligan todos».
Asimismo, destacó la importancia de evaluar instrumentos de inversión como los ETFs temáticos de ciberseguridad, un punto analizado conjuntamente con @NauBernues para tradear perspectivas de mercado frente al incremento de estos riesgos en sectores tradicionales.
Mas noticias: